최근 주식, 코인, 선물 등 금융 투자 열풍을 틈타 모바일 거래를 이용하는 투자자들을 노린 피싱 공격이 잇따라 발견되고 있다.
 유명 증권사의 MTS로 위장한 악성 앱 로그인 및 회원가입 화면
안랩(대표 강석균)은 최근 국내외 유명 증권사를 사칭한 악성 앱이 유포된 정황을 발견했다고 밝혔다.
이번 사례에서 공격자는 유명 증권사의 모바일 투자 플랫폼(MTS, Mobile Trading System)으로 위장한 악성 앱을 제작해 유포했다. 해당 앱을 실행하면 로그인 화면이 나타나며, 사용자가 자산 거래를 위해 회원가입을 진행할 시 아이디, 비밀번호, 휴대폰 번호, 계좌번호, 이메일 계정 등 개인정보 입력을 유도한다.
사용자가 교묘하게 위장한 가짜 회원가입 창에 속아 개인정보를 입력하면, 입력된 정보가 즉시 공격자의 서버로 전송된다. 이렇게 탈취된 개인정보는 크리덴셜 스터핑 등 추가 공격에 악용될 수 있다.
※ 크리덴셜 스터핑(Credential Stuffing): 탈취된 사용자 계정 정보를 활용해 다른 서비스에 무작위로 로그인을 시도하는 공격 기법
정상적인 금융 플랫폼은 회원가입 시 아이디 중복, 비밀번호 복잡도, 계좌번호 유효성 등 검증 절차를 거치지만, 안랩 분석 결과 해당 악성 앱은 ‘가입 코드’ 외에는 별다른 검증 없이 가입이 진행되는 것으로 확인됐다. 이 점을 미루어 볼 때, 공격자는 사용자의 관심을 끌 수 있는 키워드와 함께 가입 코드를 포함한 문자 메시지(SMS)나 단체 채팅방, 소셜 미디어 등에서 앱 다운로드 링크를 유포한 것으로 추정된다.
현재 안랩 V3 모바일 시큐리티는 해당 악성 앱을 진단하고 있다. 사용자는 피해 예방을 위해 △출처가 불분명한 링크에서 앱 다운로드 금지 △자산 거래는 공식 거래소에서만 진행 △모바일 백신 앱 최신 버전 유지 등 기본 보안 수칙을 준수해야 한다.
이번 악성 앱을 분석한 안랩 엔진개발팀 장연철 선임은 “공격자는 사용자를 속이기 위해 더욱 정교하게 위장한 악성 앱을 제작·유포하고 있다”며 “공식 앱 마켓에서 악성 앱이 발견되는 사례도 확인된 만큼 모바일 사용자의 각별한 주의가 필요하다”고 말했다.
안랩은 다양한 피싱 공격에 대한 보안 권고문, 공격 동향, IoC(침해지표) 등 전문적인 최신 위협 정보를 자사의 차세대 위협 인텔리전스 플랫폼 ‘안랩 TIP’(안랩 티아이피, https://atip.ahnlab.com)로 제공 중이다.
 지승호가 바라보는 진중권의 새옹지마
지승호의 질문에 대한 답을 내가 진중권을 대리해 내놓자면 지승호를 제외한 모든 인간들이 비판의 기준을 온전하게 유지하지 못했다. 그들이 겨누는 대상 또한 바뀌었다. 평범한 청바지 차림새의 안티조선 논객 진중권이 권위주의적 정치인들이나 할 법한 소위 이대팔 가르마를 하고서 값비싸 보이는 정장 양복을 차려입고서 조선일보 계열사인 TV조선에서 방영하는 프로그램의 공동 진행자로 나선 작금의 상황은 “만둘(流轉)은 유전한다”는 고대 그리스 철학자 헤라클레이토스의 명제를 선명하면서도 희화적으로 증명하고 있다

 용혜인 의원, 정책위의장 첫 행보로 ‘소방재정 국가책임 강화’ 토론회 개최
 대한민국, 연간 수출 1조 달러 시대 개막
 행정안전부, '2026 자전거 사진·영상 공모전' 수상작 15점 발표
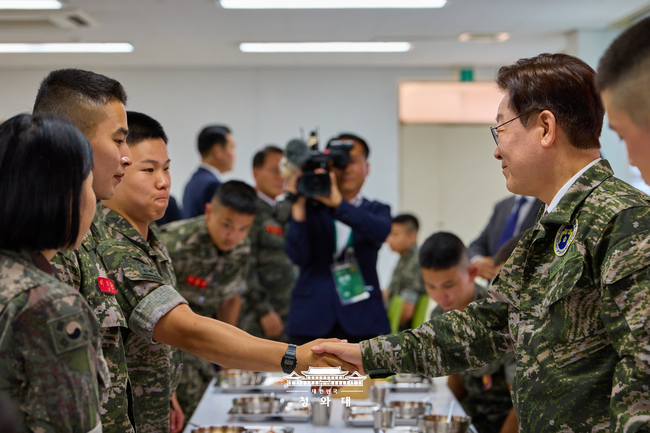 이 대통령, 연평부대 전격 방문…모병제 전환·군 체제 개혁 의지 천명
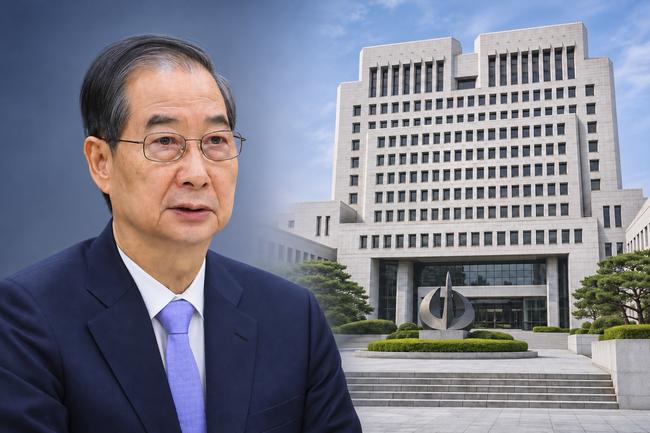 대법, 한덕수 '징역 15년' 파기환송…계엄 선포 전 행위는 무죄 취지

 윤승원 기자
 목록으로